S'authentifier par token API
Introduction
L'API du service DLP (Data Loss Prevention) accepte deux méthodes d'authentification :
- Session (cookie) : créée lors de la connexion à la console DLP avec un nom d'utilisateur et un mot de passe (voir Accéder à la console DLP). Adaptée à un usage interactif dans la console.
- Token API (Bearer) : un token généré par le plan de contrôle (préfixé
num_dlp_...), passé dans l'en-têteAuthorization: Bearer. Adapté à un usage programmatique (scripts, pipelines CI/CD, intégrations).
Cette page décrit la création, l'utilisation et la révocation des tokens API.
Créer un token API
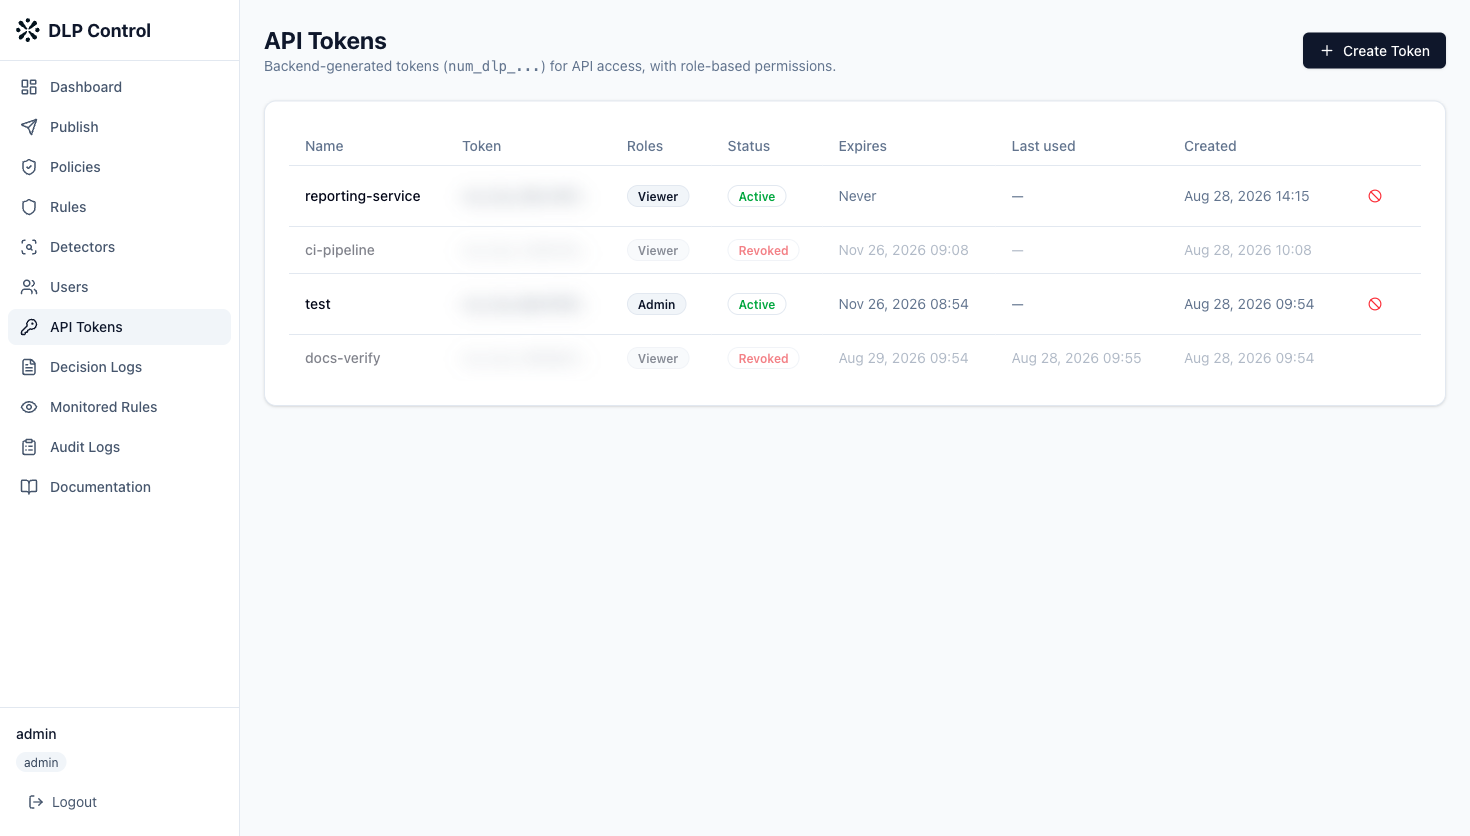
- Dans le menu latéral, cliquez sur API Tokens ;
- Cliquez sur Create Token ;
- Renseignez un nom (par exemple
ci-pipeline) qui vous permettra d'identifier le token ; - Sélectionnez un ou plusieurs rôles (voir ci-dessous) ;
- Optionnellement, cochez Set expiration date pour définir une date d'expiration. Sans expiration, le token reste valide jusqu'à sa révocation ;
- Cliquez sur Create Token.
La valeur du token (num_dlp_...) est générée par le backend et affichée une seule fois, au moment de la création. Copiez-la et stockez-la dans un coffre-fort de secrets avant de fermer la fenêtre. Si vous la perdez, révoquez le token et créez-en un nouveau.
Rôles disponibles
Un token porte un ou plusieurs rôles qui déterminent ses permissions sur l'API :
| Rôle | Permissions |
|---|---|
| Viewer | Lecture seule (dashboard, logs, règles, détecteurs, policies). |
| Rule Editor | Créer et modifier des règles. |
| Detector Editor | Créer et modifier des détecteurs personnalisés. |
| Rule Publisher | Publier des ruleset. |
| Admin | Toutes les permissions, y compris la gestion des utilisateurs et des tokens. |
Attribuez au token le rôle minimal nécessaire à son usage. Par exemple, un pipeline qui ne fait que consulter des logs n'a besoin que du rôle Viewer.
Utiliser le token
Passez le token dans l'en-tête HTTP Authorization: Bearer de vos requêtes vers l'API DLP :
curl -H "Authorization: Bearer num_dlp_xxxxxxxxxxxx" \
  https://<url-console-dlp>/api/v1/rules
Remplacez <url-console-dlp> par l'URL de votre console DLP (voir Accéder à la console DLP) et num_dlp_xxxxxxxxxxxx par la valeur de votre token.
La liste complète des endpoints est disponible dans la référence OpenAPI Data Loss Prevention.
Révoquer un token
Un token compromis ou devenu inutile doit être révoqué. Une fois révoqué, toute requête l'utilisant est immédiatement rejetée. Cette action est irréversible.
Bonnes pratiques
- Ne partagez jamais un token ; traitez-le comme un mot de passe ;
- Stockez-le dans un coffre-fort de secrets (variable de CI/CD, gestionnaire de secrets) et jamais en clair dans un dépôt ;
- Préférez des tokens à durée de vie limitée (date d'expiration) ;
- Appliquez le principe de moindre privilège (rôle minimal) ;
- Révoquez immédiatement tout token suspecté d'être compromis, et faites tourner régulièrement vos tokens.